Skaner w narzędziu
wbudowany w narzędzie, w którym budujesz
- Co sprawdza
- Ustawienia i znane wzorce. Nie zna logiki Twojej aplikacji.
- Kto ocenia
- Automat.
- Co dostajesz
- Listę alertów.
- Cena
- W abonamencie narzędzia.
Do tego: czy nie wyciekną dane Twoich klientów i czy nie da się obejść płatności. Audyt aplikacji zbudowanej z AI, zanim wpuścisz do niej ludzi.
albo
Oddzwaniam w ciągu 24 godzin w dni robocze. Rozmowa do niczego nie zobowiązuje.
Wolisz napisać? Zgłoś aplikację
Dla małych firm i founderów, którzy zbudowali działający produkt metodą vibe coding — i zaczynają mu powierzać prawdziwych użytkowników, płatności albo dane.
SaaS albo aplikacja, która ma już użytkowników lub płatności.
Panel, CRM albo automatyzacja zbudowana w firmie, z dostępem do danych pracowników i klientów.
57%
aplikacji na Supabase (2096 z 3680 przeskanowanych) pozwalało czytać dane z tabel bez logowania
VibeEval, sierpień 202698%
z 1072 przeskanowanych aplikacji vibe-coded miało co najmniej jedną wadę bezpieczeństwa, 16% — krytyczną
SymbioticSec170 z 1645
aplikacji zbudowanych w Lovable wyciekało dane użytkowników (CVE-2025-48757)
VibeAppScannerKażda siatka to sto przeskanowanych aplikacji; wypełnione pola — te z problemem. Liczby pochodzą ze skanów prowadzonych przez dostawców narzędzi bezpieczeństwa, więc to rząd wielkości, nie dowód. Twoją aplikację oceniam po tym, co w niej faktycznie znajdę.
Trzy drogi sprawdzenia aplikacji zbudowanej z AI. Pokazuję, czym moja się różni.
wbudowany w narzędzie, w którym budujesz
VibeAudit
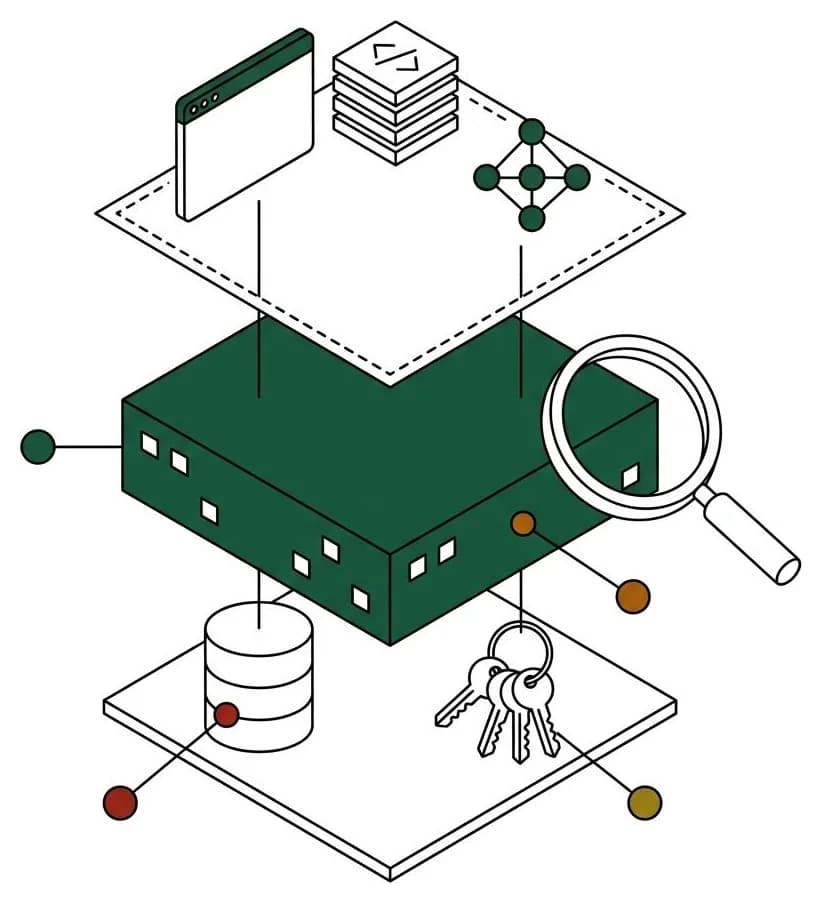
Skaner sprawdza ustawienia. Ja sprawdzam też to, czego on nie widzi: czy zalogowany użytkownik nie zobaczy cudzych danych, czy da się ominąć płatność i czy ktoś nie przepali Ci budżetu na API.
Ta sama lista w każdym audycie — nic nie wypada przez przypadek.
Nic nie dzieje się automatycznie — żaden skan nie rusza bez podpisanej zgody.
Zgłaszasz aplikację
Krótki formularz albo telefon. Oddzwaniam i umawiamy rozmowę.
Ustalamy zakres i cenę
Rozmawiamy o aplikacji, podaję jedną kwotę. Potem zgoda, NDA i dostępy.
Sprawdzam aplikację
Skany i przegląd ręczny punkt po punkcie: kod, serwer, baza. Bez logowania do aplikacji.
Dostajesz raport
Raport, rozmowa o nim i jeden retest po naprawach — w cenie.
Jeden dokument w HTML — otwierasz go w przeglądarce. Po polsku, bez żargonu, z konkretem przy każdym punkcie.
Podsumowanie
Co znalazłem i od czego zacząć — bez żargonu.
Lista znalezisk
Każde z ważnością, miejscem w kodzie i skutkiem.
Naprawa
Gotowy prompt albo fragment kodu do wklejenia.
Panel administratora bez sprawdzenia logowania
Jedna cena od 999 zł netto, bez progów. Znasz ją przed startem i nie zmienia się w trakcie audytu.
od999zł
netto
Wycena indywidualna przy więcej niż jednej aplikacji lub repozytorium, więcej niż jednym serwerze albo powyżej ok. 100 endpointów API (adresów, pod które aplikacja przyjmuje żądania). Powiem o tym przed przedpłatą.
Audyt to początek. Dalej możesz pójść na trzy sposoby.
Naprawiasz sam
Przy każdym znalezisku jest gotowy prompt do Lovable, Cursora czy Claude Code. Retest masz w cenie.
Naprawiam ja
Osobne zlecenie, wyceniane po audycie — dopiero wtedy wiadomo, ile pracy jest w środku.
Idziemy dalej
Wdrożenie pipeline’u, przeniesienie aplikacji na własny serwer, stała opieka. Rozmawiamy, jeśli będzie potrzeba.
Zewnętrznych usług (Stripe, Supabase, Vercel) nie audytuję — sprawdzam Twój kod, który z nich korzysta.
Paweł Maj, senior developer od 15 lat. Projektuję backendy, wdrażam aplikacje na serwery i sprzątam po wdrożeniach, które poszły za szybko.
Nie sprzedaję wyniku skanera. Skany robię, bo są szybkie, ale każde znalezisko sprawdzam w kodzie, zanim trafi do raportu. Płacisz za ocenę: co z tego naprawdę Cię dotyczy, co jest groźne dzisiaj, a co może poczekać.
Checklistę opieram na OWASP Top 10:2025 i ASVS 5.0, a obszar AI — na OWASP Top 10 for LLM Applications.
Pytam tylko o to, co na pewno wiesz. Resztę ustalę sam, kiedy dostanę dostęp do kodu.